Das Wichtigste in Kürze
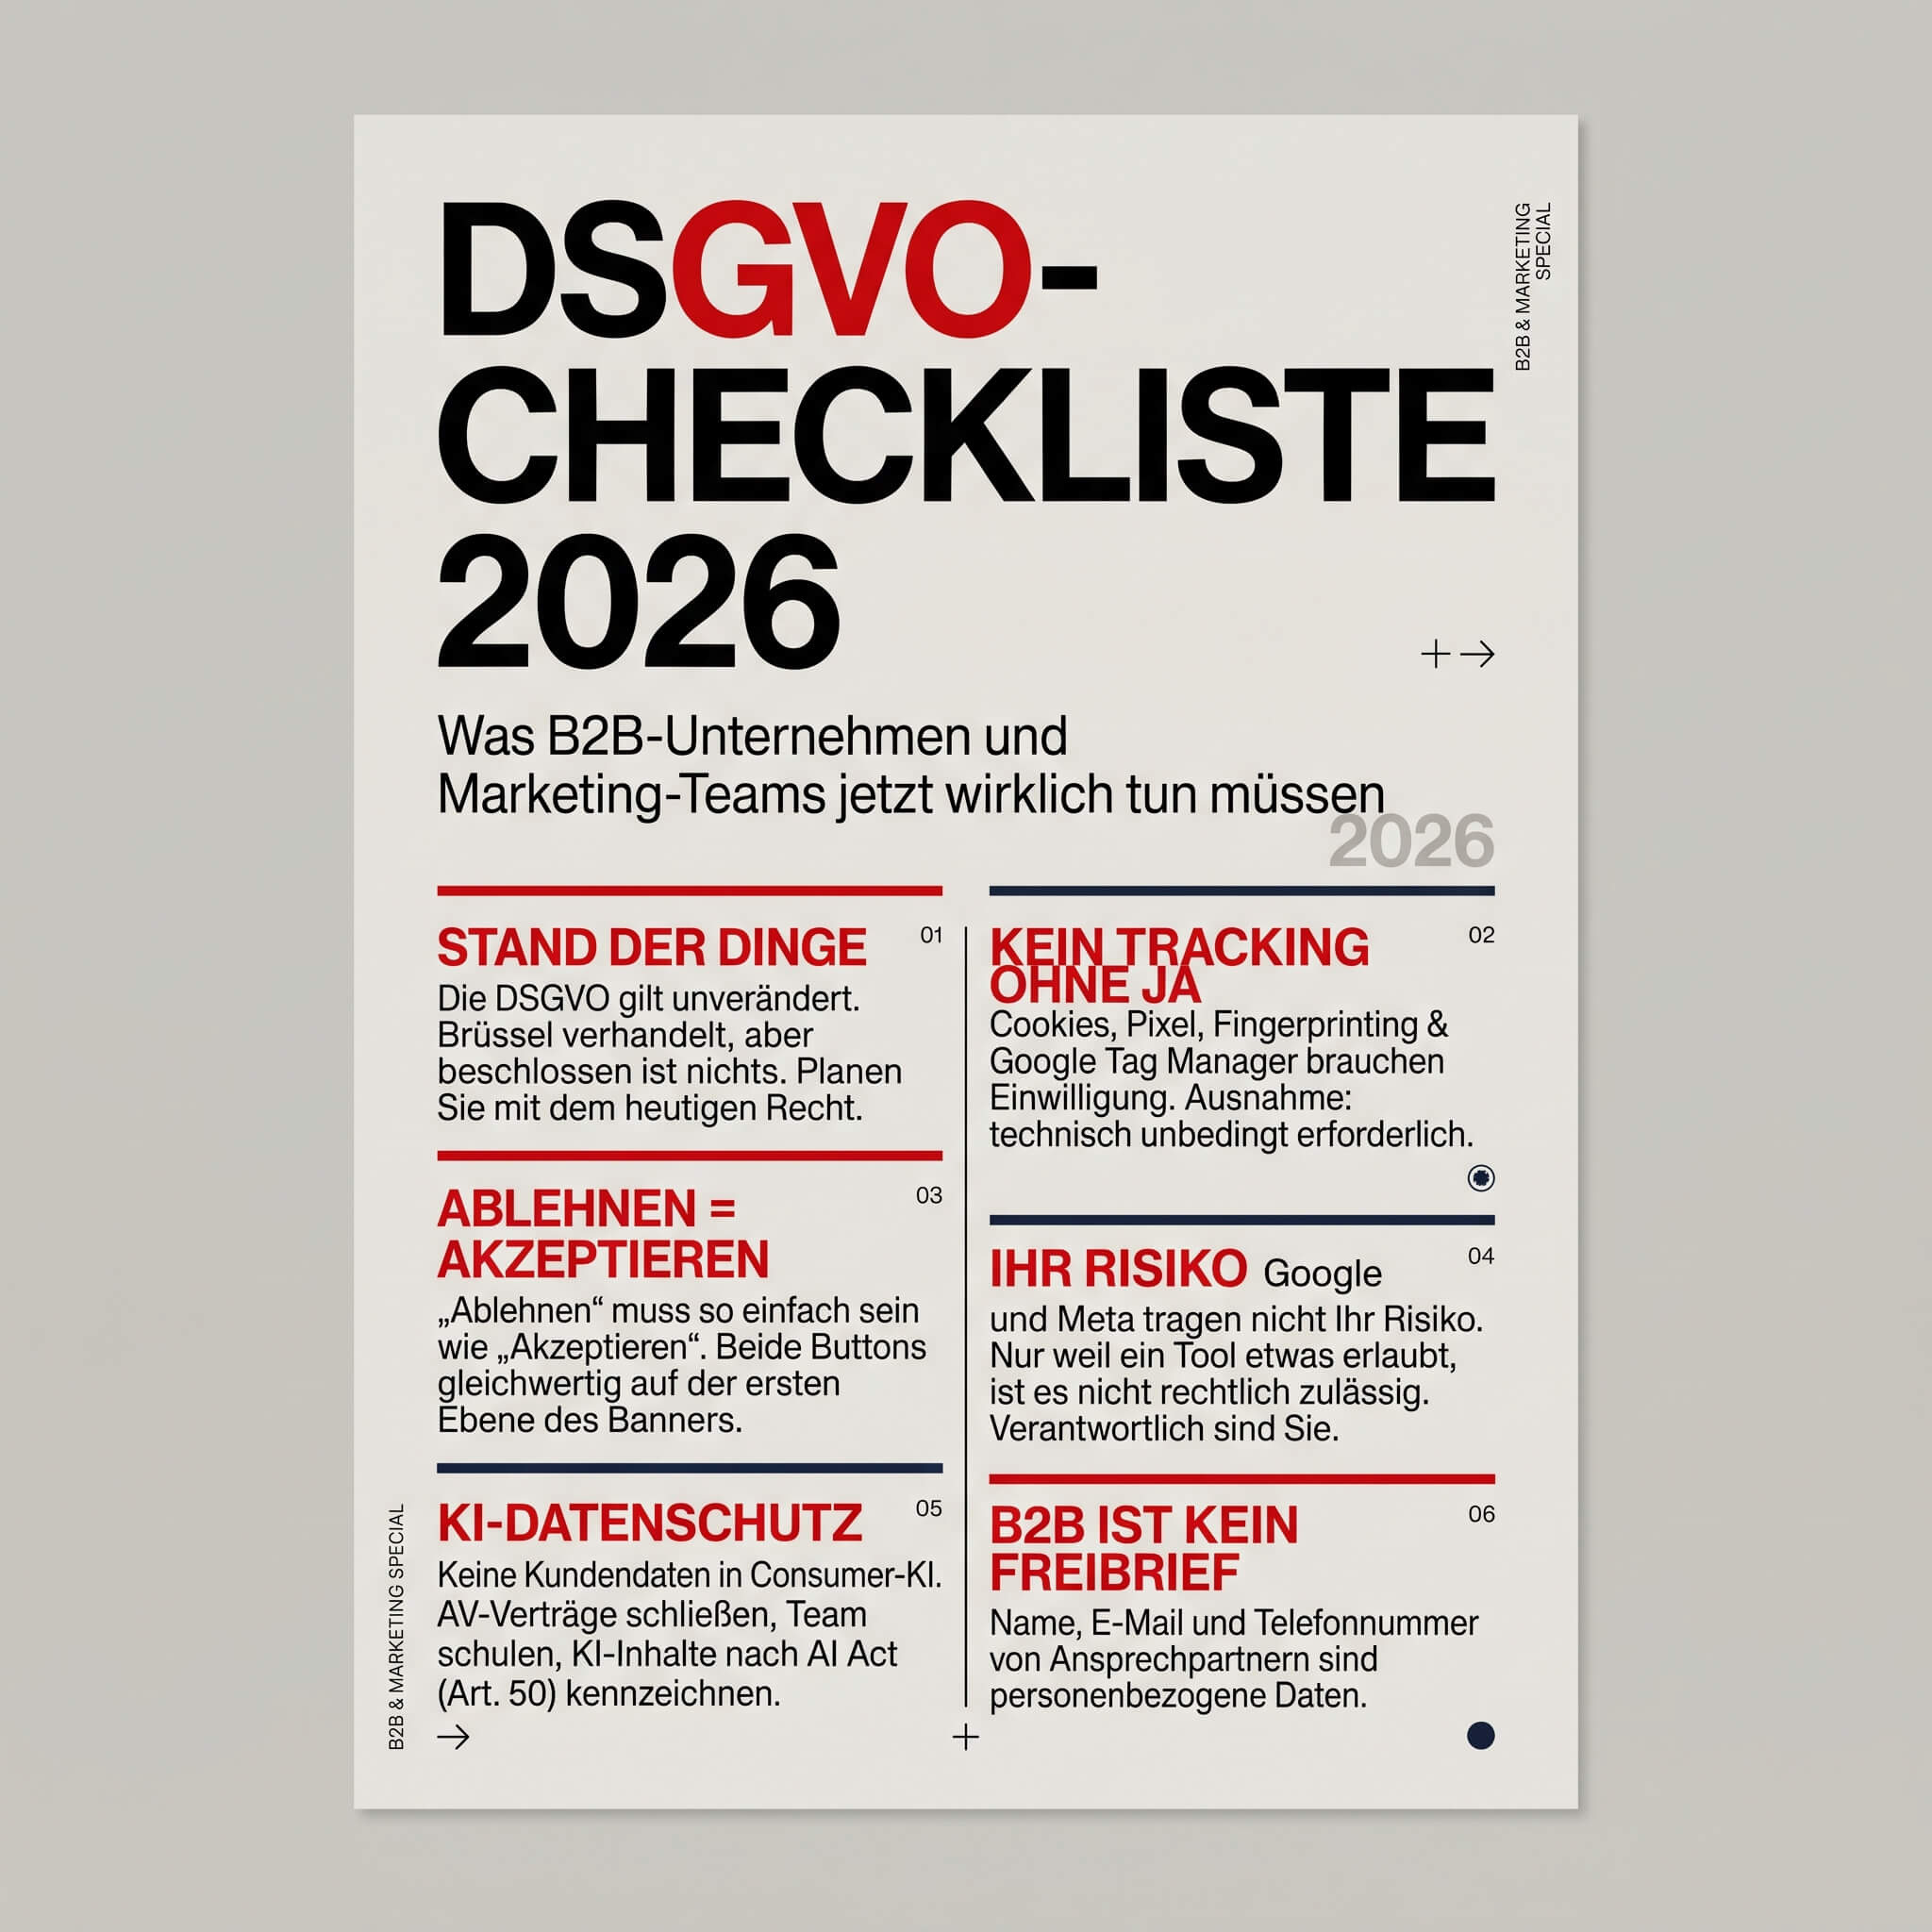
- Die DSGVO gilt unverändert. Brüssel verhandelt über Erleichterungen („Digital Omnibus“). Beschlossen ist für den Datenschutz aber noch nichts. Planen Sie mit dem heutigen Recht.
- Kein Tracking ohne Einwilligung. Cookies, Pixel, Fingerprinting und auch der Google Tag Manager brauchen in Deutschland vorher ein „Ja“. Die einzige Ausnahme sind Dienste, die technisch unbedingt erforderlich sind.
- „Ablehnen“ muss so einfach sein wie „Akzeptieren“. Beide Buttons gehören gleichwertig auf die erste Ebene Ihres Banners.
- Google und Meta tragen nicht Ihr Risiko. Wenn ein Tool etwas technisch erlaubt, ist es noch lange nicht rechtlich zulässig. Verantwortlich sind Sie als Websitebetreiber.
- KI ist Datenschutzthema. Geben Sie keine Kundendaten in Consumer-KI-Tools ein. Schließen Sie Auftragsverarbeitungsverträge, schulen Sie Ihr Team und kennzeichnen Sie KI-Inhalte, wo Art. 50 AI Act es verlangt.
- B2B ist kein Freifahrtschein. Name, E-Mail und Telefonnummer einer Ansprechpartnerin im Kundenunternehmen sind personenbezogene Daten.
So nutzen Sie diese Checkliste
Diese Checkliste haben wir 2018 erstmals veröffentlicht und für 2026 komplett überarbeitet. Gehen Sie sie Punkt für Punkt durch. Was Sie nicht abhaken können, ist Ihre To-do-Liste.
Die Checkliste ist bewusst kurz. Was hinter den Punkten steckt, erklären wir in unserem Beitrag DSGVO im Marketing 2026: Tracking, Consent und KI.
Dort lesen Sie auch, was der geplante „Digital Omnibus“ ändern könnte und warum Deutschland die Regeln besonders streng auslegt.
1. Grundlagen und Organisation
- Datenflüsse kennen
Halten Sie fest, welche Abteilung welche Daten mit welchem Tool zu welchem Zweck verarbeitet. Ohne diese Übersicht können Sie keinen der folgenden Punkte sauber erfüllen. - Verarbeitungsverzeichnis führen (Art. 30 DSGVO)
Das Verzeichnis listet jede Verarbeitung mit Zweck, Datenarten, Empfängern und Löschfristen. Die Aufsichtsbehörde fragt es meist als Erstes ab. - Rechtsgrundlage für jeden Zweck festlegen (Art. 6 Abs. 1 DSGVO)
Die Einwilligung ist nur eine von sechs Rechtsgrundlagen. Für die Betreuung von Vertragskunden reicht oft der Vertrag. Für Werbe-Tracking brauchen Sie in der Regel eine Einwilligung. - Datenschutzbeauftragten benennen, wenn nötig
Pflicht ist das, wenn in der Regel mindestens 20 Personen ständig personenbezogene Daten automatisiert verarbeiten (§ 38 BDSG). Melden Sie ihn der Aufsichtsbehörde (Art. 37 Abs. 7 DSGVO). - Auftragsverarbeitungsverträge abschließen (Art. 28 DSGVO)
Sie brauchen einen Vertrag mit jedem Dienstleister, der für Sie Daten verarbeitet: Hosting, CRM, Newsletter-Tool, Consent-Tool, KI-Anbieter. - Gemeinsame Verantwortlichkeit klären (Art. 26 DSGVO)
Wer eine Facebook-Fanpage betreibt oder ein Werbe-Pixel einbindet, ist mit der Plattform gemeinsam verantwortlich. Dafür brauchen Sie eine Vereinbarung. - Datentransfers in die USA absichern
Nutzen Sie US-Dienste nur, wenn der Anbieter nach dem EU-US Data Privacy Framework zertifiziert ist oder Standardvertragsklauseln anbietet. Das Framework wird gerade erneut gerichtlich angegriffen. Halten Sie einen Plan B bereit.
2. Website, Cookies und Tracking
- Cookie-Banner mit gleichwertigem „Alles ablehnen“
„Ablehnen“ und „Akzeptieren“ stehen gleich groß auf der ersten Ebene. Vorausgewählte Häkchen und ein blasser Ablehnen-Button sind unzulässig. - Google Tag Manager erst nach der Einwilligung laden
Das VG Hannover hat 2025 entschieden, dass schon das Laden des GTM eine Einwilligung braucht. Ihr Consent-Banner muss deshalb ohne den GTM funktionieren. Warum das so ist, lesen Sie hier. - Google Consent Mode v2 im Basic Mode betreiben
Im Advanced Mode schickt Google auch nach einem Nein Daten an seine Server. Das ist in Deutschland rechtlich riskant. - Netzwerk-Test machen
Öffnen Sie Ihre Website in einem privaten Browserfenster und dann die Entwicklertools (Reiter „Netzwerk“). Vor dem Klick auf das Banner dürfen keine Anfragen an Google, Meta, LinkedIn oder Microsoft gehen. - Serverseitiges Tracking nicht als Ausweg nutzen
Auch Server-Side-Tagging und die Meta Conversions API brauchen für Werbezwecke eine Einwilligung. Sie verbessern die Datenqualität, nicht die Rechtslage. - Google Fonts, Videos und Karten absichern
Hosten Sie Schriften auf Ihrem eigenen Server. Laden Sie YouTube-Videos und Google Maps erst nach einem Klick („Zwei-Klick-Lösung“). - Datenschutzerklärung aktualisieren (Art. 12 und 13 DSGVO)
Sie nennt jedes eingesetzte Tool mit Zweck, Rechtsgrundlage und Speicherdauer. Schreiben Sie sie so, dass Ihre Kunden sie verstehen. - Formulare entschlacken (Art. 5 DSGVO)
Fragen Sie nur ab, was Sie für den Zweck wirklich brauchen. Für ein Whitepaper reicht meist die E-Mail-Adresse.
3. E-Mail-Marketing und Vertrieb
- Double-Opt-in für den Newsletter
Wer sich anmeldet, bestätigt per Klick in einer E-Mail. Speichern Sie Zeitpunkt und Inhalt der Einwilligung als Nachweis. - Werbe-E-Mails nur mit Einwilligung (§ 7 UWG)
Ausnahme Bestandskunden: Sie dürfen für eigene ähnliche Produkte werben. Voraussetzung ist ein Hinweis auf das Widerspruchsrecht bei der Erhebung der Adresse und in jeder E-Mail. - Telefonakquise sauber regeln
Im B2B genügt eine mutmaßliche Einwilligung, also ein konkreter Grund zur Annahme, dass der Anruf erwünscht ist. Im B2C brauchen Sie eine ausdrückliche Einwilligung. - Öffnungs- und Klick-Tracking nur mit Einwilligung
Wer im Newsletter-Tool sieht, welche Person was geöffnet hat, braucht dafür eine Einwilligung. Holen Sie sie gleich bei der Anmeldung ein. - Abmeldung mit einem Klick
Jede E-Mail enthält einen Abmeldelink, der ohne Login funktioniert. - B2B-Kontakte wie personenbezogene Daten behandeln
Das gilt für Kontakte aus dem CRM ebenso wie für Visitenkarten von Messen.
4. KI-Tools im Unternehmen
- KI-Inventar anlegen
Erfassen Sie, wer welche KI-Tools wofür nutzt. Auch Browser-Erweiterungen und KI-Funktionen in bestehender Software zählen. - KI-Richtlinie aufschreiben
Legen Sie fest, welche Tools erlaubt sind und welche Daten hineindürfen. Kundendaten gehören nicht in kostenlose Consumer-Versionen. - KI-Schulung dokumentieren (Art. 4 AI Act)
Seit Februar 2025 müssen Unternehmen für ausreichende KI-Kompetenz ihrer Mitarbeitenden sorgen. Halten Sie fest, wer wann geschult wurde. - Verträge mit KI-Anbietern schließen
Nutzen Sie Business- oder Enterprise-Versionen mit Auftragsverarbeitungsvertrag. Schließen Sie aus, dass der Anbieter mit Ihren Eingaben trainiert. - KI kennzeichnen (Art. 50 AI Act)
Seit August 2026 muss ein Chatbot auf Ihrer Website als KI erkennbar sein. Deepfakes müssen gekennzeichnet werden. - Team über KI-Training der Plattformen informieren
LinkedIn und Meta trainieren ihre KI mit Nutzerdaten, wenn niemand widerspricht. Zeigen Sie Ihrem Team, wo es widersprechen kann. Mehr zu KI und Datenschutz im Marketing.
5. Sicherheit und Datenpannen
- Technische und organisatorische Maßnahmen dokumentieren (Art. 32 DSGVO)
Dazu gehören Zugriffsrechte, Verschlüsselung, Backups und Zwei-Faktor-Anmeldung. Schreiben Sie auf, was Sie tun, und prüfen Sie es regelmäßig. - Datensparsame Voreinstellungen (Art. 25 DSGVO)
Neue Tools starten mit den sparsamsten Einstellungen. Mehr Daten erheben Sie erst, wenn ein Zweck es verlangt. - Datenpannen-Prozess festlegen
Melden Sie eine Panne binnen 72 Stunden der Aufsichtsbehörde (Art. 33 Abs. 1 DSGVO). Bei hohem Risiko informieren Sie auch die Betroffenen (Art. 34). Legen Sie vorher fest, wer was tut. - Jede Panne dokumentieren (Art. 33 Abs. 5 DSGVO)
Auch Pannen, die Sie nicht melden müssen, gehören in Ihr Register. - NIS2 prüfen
Seit dem 6. Dezember 2025 gilt das NIS2-Umsetzungsgesetz. Nach Schätzung des BSI betrifft es rund 29.500 Unternehmen in Deutschland. Prüfen Sie, ob Sie dazugehören.
6. Betroffenenrechte
- Prozess für Anfragen einrichten
Betroffene haben ein Recht auf Auskunft (Art. 15), Berichtigung (Art. 16), Löschung (Art. 17) und Widerspruch (Art. 21). Sie können ihre Einwilligung jederzeit widerrufen (Art. 7 Abs. 3). Sie haben in der Regel einen Monat Zeit für die Antwort. - Zuständigkeit festlegen
Wer nimmt Anfragen an, wer sucht die Daten zusammen, wer antwortet? Ohne klare Zuständigkeit verstreicht die Frist. - Löschkonzept aufstellen
Legen Sie feste Fristen für Leads, Kundendaten und Bewerbungen fest. Löschen Sie automatisch, wo es geht. - Bewerberdaten fristgerecht löschen
Nach Abschluss des Verfahrens in der Regel nach etwa sechs Monaten. - Missbräuchliche Anfragen erkennen
Seit einem EuGH-Urteil vom März 2026 dürfen Sie Auskunftsanträge ablehnen, die nur einen Schadensersatzanspruch erzeugen sollen. Die Beweislast liegt bei Ihnen.
7. Dokumentation
Halten Sie diese Unterlagen griffbereit. Die Aufsichtsbehörde kann sie jederzeit anfordern:
- Verarbeitungsverzeichnis
- Datenschutz-Folgenabschätzungen (Art. 35 DSGVO), wo nötig
- Auftragsverarbeitungsverträge
- Einwilligungsnachweise
- Dokumentation der technischen und organisatorischen Maßnahmen
- Datenpannen-Register
- Löschkonzept
- Datenschutzerklärungen
- Betriebsvereinbarungen, zum Beispiel zu Microsoft 365 oder KI-Tools
- Protokolle zu Auskunfts-, Widerspruchs- und Widerrufsanfragen
Zum Selbsttest: Das Bayerische Landesamt für Datenschutzaufsicht (BayLDA) bietet auf seiner Website Checklisten für Unternehmen an, etwa zu technischen und organisatorischen Maßnahmen (TOM).
Link zum BayLDA-Selbsttest
Was kostet ein Verstoß?
Bußgelder reichen bis 20 Millionen Euro oder 4 Prozent des weltweiten Jahresumsatzes (Art. 83 DSGVO). Hinzu kommen Schadensersatzforderungen Betroffener und Abmahnungen durch Wettbewerber. Für den Mittelstand ist oft nicht das Bußgeld teuer, sondern die Summe aus Anwaltskosten, Schadensersatz und dem Aufwand, Prozesse unter Zeitdruck umzubauen.
Häufige Fragen zur DSGVO-Checkliste
Gilt die DSGVO auch im B2B-Geschäft?
Ja. Daten von Ansprechpartnern in Unternehmen sind personenbezogen. Nur reine Firmendaten ohne Personenbezug, etwa info@firma.de, fallen nicht darunter.
Brauche ich für jedes Cookie eine Einwilligung?
Nein. Cookies, die für einen ausdrücklich gewünschten Dienst unbedingt erforderlich sind, brauchen keine Einwilligung. Beispiele sind Warenkorb, Login oder die Speicherung der Banner-Entscheidung. Analyse-, Marketing- und Tracking-Cookies brauchen eine.
Ab wann brauche ich einen Datenschutzbeauftragten?
Wenn in der Regel mindestens 20 Personen ständig personenbezogene Daten automatisiert verarbeiten (§ 38 BDSG). Unabhängig von der Zahl gilt die Pflicht etwa dann, wenn Sie eine Datenschutz-Folgenabschätzung durchführen müssen. Die Bundesregierung will die 20-Personen-Regel streichen. Beschlossen ist das nicht.
Wie schnell muss ich eine Datenpanne melden?
Innerhalb von 72 Stunden, nachdem Sie davon erfahren haben (Art. 33 Abs. 1 DSGVO). Eine EU-weite Verlängerung auf 96 Stunden ist nur geplant und gilt noch nicht.
Darf mein Team ChatGPT nutzen?
Ja, mit Regeln. Nutzen Sie eine Business-Version mit Auftragsverarbeitungsvertrag und deaktiviertem Training. Geben Sie keine personenbezogenen Kundendaten ein. Schulen Sie Ihr Team nach Art. 4 AI Act.
Ändert sich die DSGVO bald?
Ja, aber nicht sofort. Die EU verhandelt über den „Digital Omnibus“, ein Paket mit Erleichterungen. Mit einer Einigung rechnen Beobachter frühestens Ende 2027. Bis dahin gilt das heutige Recht. Was geplant ist, lesen Sie in unserem Beitrag DSGVO im Marketing 2026.
Fazit
Die DSGVO-Checkliste ist kein einmaliges Projekt. Gehen Sie sie mindestens einmal im Jahr durch und immer dann, wenn Sie ein neues Tool einführen. Wer die Grundlagen sauber dokumentiert, kann spätere Erleichterungen aus Brüssel einfach mitnehmen. Wer auf diese Erleichterungen wartet, riskiert heute Bußgelder und Abmahnungen.
Hinweis: Dieser Beitrag dient der allgemeinen Information und ersetzt keine Rechtsberatung. Lassen Sie konkrete Fragen von einer Fachanwältin, einem Fachanwalt oder Ihrem Datenschutzbeauftragten prüfen. Stand: November 2026.


